セキュアエッジ株式会社のインタビュー
姉妹媒体『エンジニアtype』に掲載中のセキュアエッジ株式会社のインタビュー記事を転載しています。
企業のカルチャーや働く社員のイメージを知るためにご活用ください。
なお、募集職種とは異なる職種やテーマのインタビュー記事が掲載されている可能性もございますので、ご了承ください。
- インタビュー
セキュリティの専門家を増やしても、日本企業は守れない? 凄腕エンジニアが語る「真に必要なインフラ人材」
国内の大手企業で、サイバー攻撃や情報漏えいが相次いでいる。
こうしたニュースが流れるたびに聞こえてくるのが、「日本はセキュリティ人材が足りない」という声だ。では、セキュリティ人材を増やせば、日本企業のセキュリティは強くなるのだろうか。
そもそも、私たちは「どんなセキュリティ人材」が足りないのかを、きちんと考えられているのだろうか。
「ネットワークとセキュリティでは、頭の使い方が180度違うんですよ」
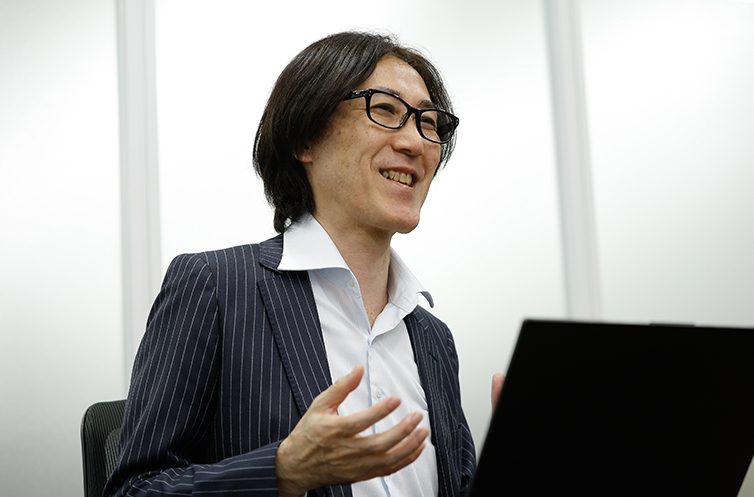
そう話すのは、セキュリティ専門企業・セキュアエッジに転職した小原一志さん。
中学生の頃、自作したコンピューターを「ちゃんとできているか確かめてほしい」と東京の某有名大学に送りつけたという、筋金入りの技術好きだ。
ハードウエアからソフトウエア、ネットワーク、サーバー、そしてセキュリティへ。約半世紀にわたって技術の変化を追い掛けてきた小原さんに、日本企業に本当に足りないエンジニアの条件を聞いた。
セキュアエッジ株式会社
小原一志さん
14歳のころからコンピューターを自作し、8ビットパソコンの設計を皮切りに、ハードウエア、ソフトウエア、ネットワーク、サーバーなど幅広い技術領域を経験。大手映画会社では社内ITインフラの整備に携わる。2026年、セキュアエッジに入社し、現在はセキュリティコンサルティングからインシデント対応まで幅広く担当。今も自宅でネットワーク機器やセキュリティ機器を触りながら、新たな技術を学び続けている
自作コンピューターを某有名大学に送った14歳の少年
――小原さん、中学生の頃に自作したコンピューターを大学に送ったことがあるそうですね。いったい、どういうことですか?
もともと、機械をいじるのが好きだったんですよ。14歳くらいの頃、ラジオを自分で作るのが流行っていて、僕も部品を買ってきては組み立てていました。
そのうちコンピューターというものがあると知って、「これも自分で作れないかな」と思ったんです。
当時はコンピューターの雑誌もないような時代でしたから、どうやったら動くのか、自分で考えながら作ってみました。
でも、作ったはいいけど、これが正しいのか分からない。答え合わせをしたくなったんですよ。
それで、「日本で一番コンピューターに詳しいところって、どこだろう」と考えたんです。子どもですから、「それなら東京の大学だろう」と(笑)
母に「これを東京の大学に送ってほしい」と頼んで、「先生、僕の作り方は合っていますか」と手紙を添えました。
――中学生が自作コンピューターを大学に送ったんですか(笑)。 返事は来たのでしょうか。
3カ月くらいして、電話がかかってきたんです。母が出掛けていて、たまたま僕が電話に出たら、相手は某有名大学の教授でした。
「東京に来ないか」と言うんですよ。
どうやら僕が作ったものは、当時の技術水準からすると「3年先」のものだったらしくて。「どうやって作ったのか、うちの学生たちに説明してほしい」と言われたんです。
正しいかどうか教えてほしくて送ったのに、まさか自分が大学生に説明することになるとは思いませんでしたね。
――答え合わせのつもりが、まさかの講師役に。そこまで夢中になったコンピューターを、その後も仕事にされたわけですね。
そうですね。基板設計の専門学校に進んで、仕事も8ビットのパソコンの設計から始まりました。
最初はハードウェアです。チップを入れ替えたり、パソコンそのものを設計したり。でも、ハードを動かすにはソフトウェアも必要でしょう。だからプログラミングもやるようになったんです。
そのうち、パソコン同士をつないでデータをやり取りする時代になって、今度はネットワークが面白くなった。さらにサーバーにも関わるようになりました。
以前勤めていた大手映画会社では、社内のITインフラを一から整備する仕事にも携わりました。ネットワークやサーバーを整備するだけでなく、システム全体がどうつながり、どう使われるかまで考える必要があったんです。
――ハードからソフト、ネットワーク、サーバーへ。ずいぶん幅広いですが、専門を変えることに抵抗はなかったんですか?
あまりなかったですね。新しい技術が出てくると、「これはどういう仕組みなんだろう」「自分でもやってみたい」と思うんですよ。
そうやって一通り経験してきて、今度はセキュリティです。2026年にセキュアエッジに入社しました。
ただ、ネットワークやサーバーの経験があっても、セキュリティはまた違う世界なんですよ。
ネットワークとセキュリティは「180度違う」
――また違う世界、というのは?
ネットワークエンジニアとセキュリティエンジニアでは、そもそも頭の使い方が180度違うんですよ。
ネットワークエンジニアの仕事は、コンピューター同士を「つなげる」ことから始まります。隣のコンピューターとデータをやり取りしたい、離れた場所にあるサーバーと通信したい。そうした要望を実現するためにネットワークを作る。例えるなら、車を走らせるために道路を造る人ですね。
でも、セキュリティエンジニアは逆なんです。極端に言えば、まず「つながせない」ところから始まる。
もちろん、何もつながなければ仕事になりません。だから、必要な通信だけを許可するんです。
例えば、給与システムに入っている社員の給与や銀行口座の情報を、誰でも見られるようにしていいわけがないですよね。誰が、どの情報に、どこまでアクセスできるべきなのか。それを考えるのがセキュリティの仕事なんです。
――なるほど。ネットワークでは「どうつなぐか」を考え、セキュリティでは「どこまでつないでいいか」を考える。確かに発想が逆ですね。
そうなんです。だから、ネットワークを長くやってきたからといって、そのまま同じ感覚でセキュリティの仕事ができるわけではありません。
――だとすると、インフラの経験が長い人ほど、かえって考え方を変えるのが難しかったりしませんか?
いや、経験はむしろ武器になると思いますよ。
例えばサーバーを長く扱ってきた人なら、「こういう設定をすると、こう動く」という勘がありますよね。セキュリティの仕事では、その経験を今度は「こういう設定だと、どんな危険があるだろう」という視点で捉え直していくんです。
その意味では、インフラエンジニアはセキュリティの世界に比較的入りやすいと思います。
ただし、これまでの知識がそのまま通用するわけではない。知っている技術を、違う角度から見られるようになることが大切なんです。
日本に本当に足りないセキュリティ人材
――ところで、先ほどから「セキュリティエンジニア」と一括りにしてきますが、そもそもセキュリティの仕事って、どこからどこまでを指すんでしょうか?
これが本当に幅広いんですよ。細かく分ければ20分野くらいあるんじゃないかな。それを全部一人でできる人は、たぶんいません。
例えば、不正アクセスが起きていないか通信ログを監視する人もいれば、実際に被害が起きたときに原因を調べる人もいる。攻撃されにくいシステムを設計する人もいれば、企業のセキュリティ戦略を考える人もいる。
僕が今やっているのは、セキュリティアドバイザリーです。「御社のシステムには、こういう弱点がありますよ」「ここはこう改善した方がいいですよ」と助言する仕事ですね。
――同じ「セキュリティエンジニア」でも、仕事の中身はまるで違うんですね。
そうです。技術的な対策だけじゃなく、経営層への説明も必要になります。
例えば、サイバー攻撃を受けたとき、技術者同士なら専門用語で話が通じます。でも、経営者が同じ知識を持っているとは限りません。
「何が起きたのか」「会社の事業にどんな影響があるのか」「今、何を判断しなければならないのか」。それを経営者に分かる言葉で伝える役割もあるんです。
だから「セキュリティ人材が足りない」と一言でいっても、何ができる人を必要としているのかによって、話は全然違ってくるんですよ。
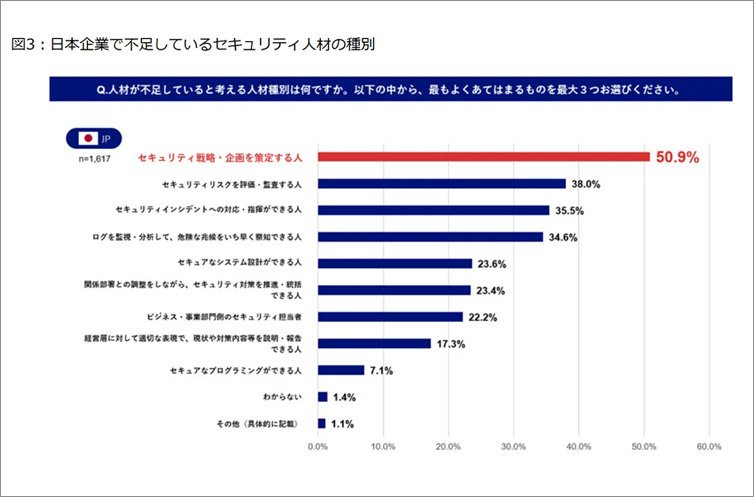
日本企業で不足しているセキュリティ人材の種別。戦略・企画の策定、リスク評価・監査、インシデント対応など、不足している人材は多岐にわたる。出典:NRIセキュア「企業における情報セキュリティ実態調査2022」
――実際、調査を見ても、企業が不足を感じている人材はさまざまです。その中で、小原さんが特に足りないと感じているのは、どんな人ですか?
サーバー、ネットワーク、セキュリティ。それぞれの知識を持っていて、システム全体を見られる人ですね。
例えば、サーバーの担当者が「このサーバーとあのサーバーをネットワークでつなげば、システムとして動く」と考えて設計する。
ネットワークの担当者も、求められた通信ができるように設定する。それぞれ自分の仕事をきちんとやっているわけです。
ところが、完成したシステムをセキュリティの担当者が見ると、「ちょっと待って。これでは危ないですよ」となることがある。
――サーバーもネットワークも、それぞれの担当者はちゃんと仕事をしている。それなのに、全体としては危ないシステムができてしまう?
そういうことです。個々の技術が正しくても、組み合わせたシステム全体が安全とは限らないんですよ。
例えば、必要な通信はできている。でも、その通信経路を通じて、本来アクセスできないはずの情報にまで到達できてしまうかもしれない。
「この通信は本当に必要なのか」「もし一カ所に侵入されたら、被害はどこまで広がるのか」。そうしたことを、サーバーやネットワークを設計する段階から考えなければいけないんです。
――つまり、専門家が何人いても、それぞれが自分の担当領域しか見ていなければ、見落とすリスクがあるということですね。
そうですね。サーバーを構築するときにはサーバーの頭だけじゃなく、セキュリティの頭でも考える。ネットワークを設計するときも同じです。
僕は、インフラ分野にもフルスタックエンジニアのような人が必要だと思っています。
もちろん、一人で全ての専門分野を極めるという意味ではありません。各分野の技術を理解して、「ここにセキュリティ上の問題がありそうだ」と気付き、専門家と連携しながら全体をコーディネートできる人です。
今の日本で、特に必要とされているのは、そういう人材なんじゃないかと思います。
――「セキュリティ人材を増やそう」という議論も、単に人数を増やせばいいわけではない、と。
もちろん、セキュリティの専門家を増やすことは大事です。ただ、専門知識を持つ人を増やすだけで、全て解決するわけではありません。
何人増やすかだけではなく、「どんな仕事を担える人を増やすのか」。そこまで考える必要があると思います。
セキュリティの「勘所」はどう身に付く?
――そうした人材は、どうすれば育つのでしょうか。例えば、セキュリティの資格取得を推進することは有効ですか?
資格の勉強は、もちろん意味があります。ただ、資格はあくまで「この分野の基礎知識がありますよ」という一つの基準なんですよ。
資格を取ったからといって、実際に安全なシステムを設計できるようになるかというと、それは別の話です。
セキュリティの仕事には、単なる仕様書の知識だけでなく「悪意のシミュレーション力」が必要なんです。
例えば、あるAPI通信を一つ許可したときに『このトークンを使えば、裏の DB サーバーまで到達できてしまわないか?』と、攻撃者の手口を頭の中で再現できるかどうか。これがセキュリティにおける感性です。
これは、長年いろいろなシステムに関わっているうちに、だんだん勘所が分かってくるものなんです。
――ただ、これからセキュリティを学ぶ人には、そうした経験がありません。何から始めるのがいいのでしょうか。
まず、セキュリティの中でも、自分がどの分野を目指したいのかを考えた方がいいですね。セキュリティといっても、分野によって必要な知識も、仕事の内容も全然違いますから。
例えば、通信ログを監視して不審な動きを見つけたいのか。それとも、僕のようにシステム全体を見て、企業に対策をアドバイスしたいのか。それによって勉強することは変わってきます。
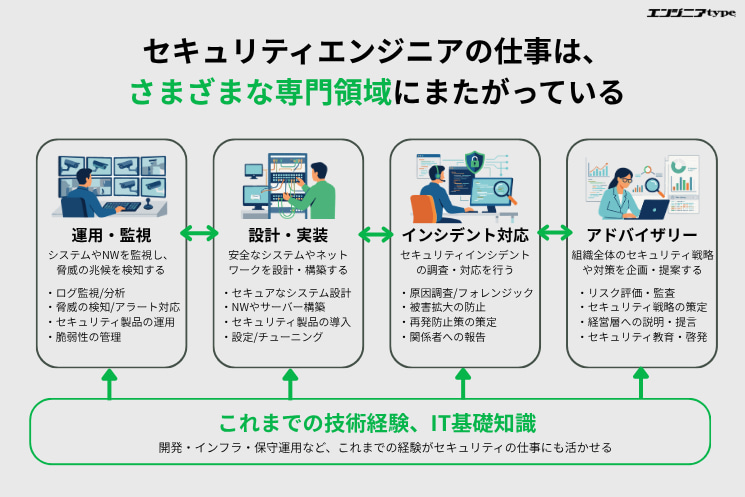
セキュリティエンジニアのキャリアパスの一例。運用・監視、設計・実装、インシデント対応、企画・アドバイザリーなど、専門領域は多岐にわたる。これまでの技術経験を活かせる分野も異なり、必ずしも決まった順序でキャリアアップするわけではない(編集部作成)
それから、最初から難しい仕事ができなくても、実務を通して学んでいくことはできます。
例えば、企業のパソコンやサーバーに脆弱性が見つかって、アップデートを適用する仕事がありますよね。
最初は、決められた手順に沿ってアップデートしたり、パッチを当てる際も、単にコマンドを叩くだけかもしれません。でも、そこで「そもそも、どんな脆弱性が見つかったんだろう」「このアップデートをしなかったら、何が起きるんだろう」と考えてみる。
そうやって一つずつ調べていくと、「こういうところが弱点になるのか」「こういうことをすると悪用される可能性があるんだな」と、少しずつ分かってくるんです。
知識を覚えるだけではなく、実際の仕事と結び付けて理解していくことが大切だと思います。
――なるほど。日々の運用業務も、セキュリティを学ぶ入り口になるんですね。一方で、開発エンジニアやインフラエンジニアも、全員がそこまで詳しくなる必要があるのでしょうか。
いや、全員がセキュリティの専門家になる必要はないんですよ。
アプリケーションを開発する人には、その人の専門技術があります。サーバーエンジニアも同じです。それぞれに必要な知識や経験があるわけですから。
ただ、自分の担当しているシステムに、セキュリティ上の問題があるかもしれないという意識は持っていてほしいですね。
例えば、アプリケーションなら「この情報は外に漏れてはいけないよね」、サーバーなら「今、こういう脆弱性が見つかっているけれど、うちの環境は大丈夫だろうか」と考える。
そこで「これはまずいんじゃないか」と気付いたら、セキュリティの専門家に相談すればいいんです。
実際には、自分の担当領域の仕事を進めることに集中していると、そうしたリスクにはなかなか気付けません。
だからこそ、まずは意識を持つことが大事なんです。
――小原さんはハードウエアからネットワーク、サーバー、セキュリティまで経験されています。そう聞くと、技術領域を越えるのが得意な方なのかなと思いますが、ご自身にも「これは難しい」と感じる分野はあるのでしょうか。
ありますよ。例えば、僕が今からアプリケーションエンジニアになれるかと言われたら、難しいと思います。
僕はインフラを中心にやってきましたから、アプリケーションを作るときの考え方は、また全然違うんです。
プログラムの中身まで踏み込んで、コードの脆弱性を見つけるような仕事は、僕にとっても大きな壁があります。
そこは、専門のエンジニアに任せるしかありません。
逆に、プログラマーとして経験を積んできた人なら、コードの脆弱性を見つけるようなセキュリティの仕事には入りやすいかもしれません。
セキュリティにはいろいろな分野があるので、今までの経験をどこで活かせるかを考えることも大切ですね。
――新しい専門領域に飛び込むことに、怖さはなかったんですか?
怖さはなかったですね。
もちろん、セキュリティの専門知識は新しく学ばなければいけません。でも、長年ITの仕事をしていると、企画書や設計書を作るときの基本的な考え方など、これまでの経験を応用できる部分もあります。
一方で、実際に難しいと感じるのは、お客さまとのコミュニケーションですね。
会社によって、考え方も求めていることも違います。その相手が何を必要としていて、自分たちの技術をどう活かせるのかを理解しなければいけない。
技術だけでは解決できない難しさがあるんですよ。
――技術の経験が豊富でも、新しい仕事では学び直すことがあるわけですね。小原さんは今でも、ご自宅で機器を触って勉強されているそうですが。
そうなんですよ。家にネットワークの機器だけじゃなくて、秋葉原で買ってきたセキュリティの機器なんかも増えてきていて(笑)
勉強が好きなんです。もう半分趣味みたいなものですね。
新しい分野に入るなら、最初は誰でも初心者です。そこからどれだけ技術を吸収できるか。結局は、勉強し続けられるかどうかだと思います。
それと、トラブルにぶつかったときに、自分で考え続けられるかどうかも大事ですね。
システムの仕事をしていると、どうしても解決できないように思える問題が出てきます。
でも、「どうしてこうなったんだろう」「どこかに解決策があるはずだ」と考えて、自分で仮説を立てて試していく。
そういうことを続けられる人が、エンジニアとして伸びていくんじゃないでしょうか。
システム屋は、諦めたらそこまでですから。
取材・文/福永太郎 撮影/桑原美樹 編集/玉城智子(編集部)