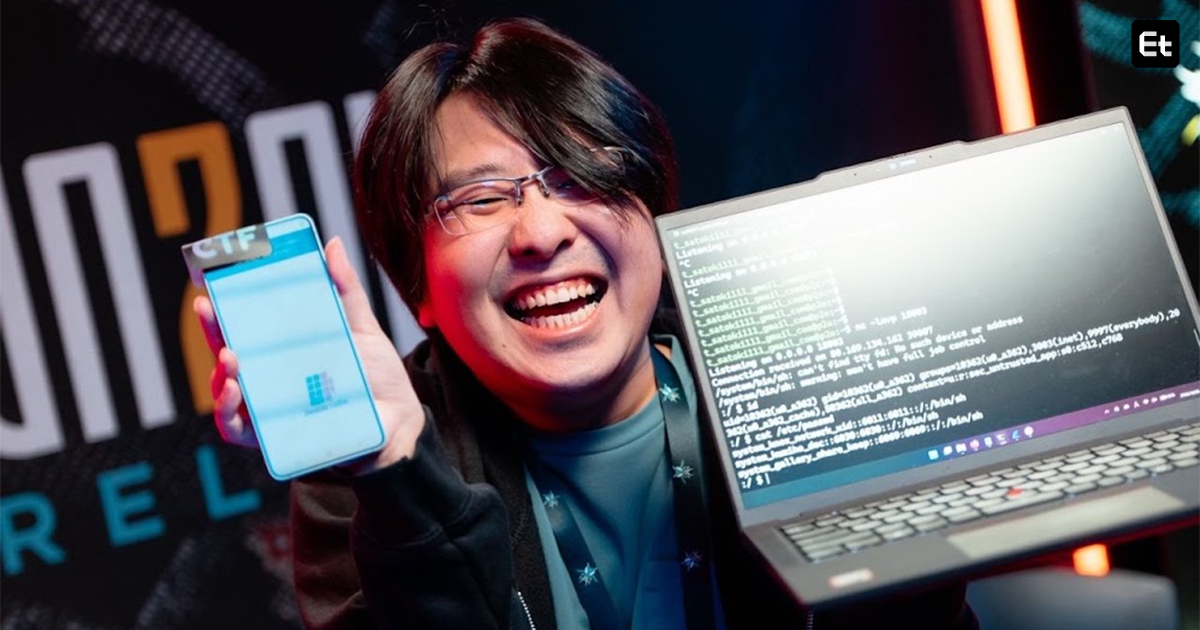
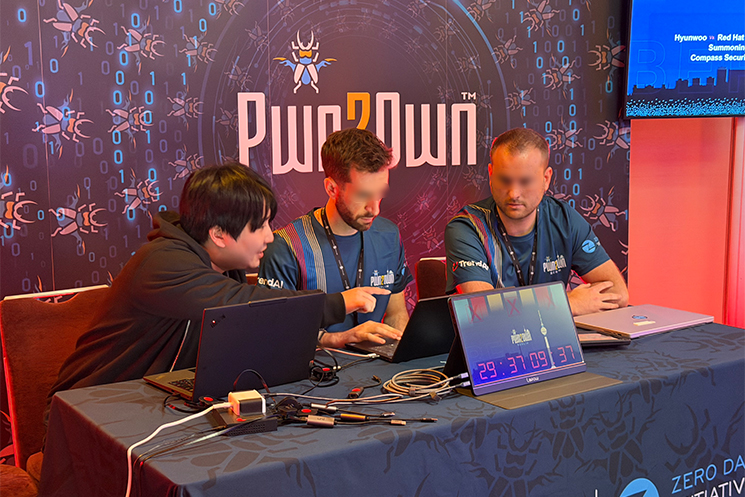
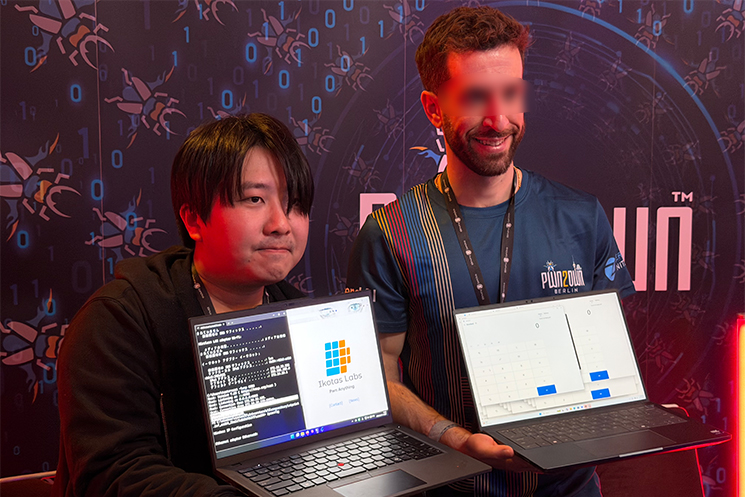
2026年10月、世界最高峰のハッキングコンテスト「Pwn2Own Ireland 2026」で、日本企業が初めて総合優勝を果たした。
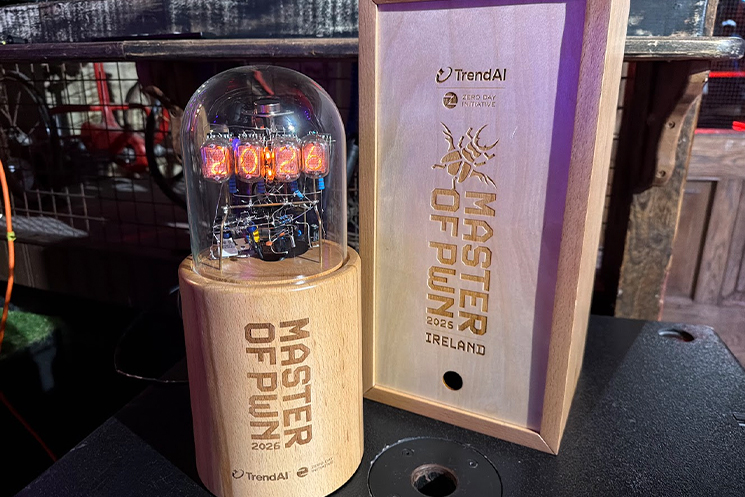
快挙を成し遂げたのは、セキュリティー企業のIkotas Labsだ。Google Pixel 10やOpenAI Codexなど、計4製品のハッキングに成功し、世界一のハッカーチームに贈られる「Master of Pwn」の称号を獲得した。
同社を率いるのは、これまで数々の国際的なハッキングコンテストで実績を残してきたセキュリティーリサーチャーの辻 知希さん。
「AIは脆弱性をいくつも見つけてくれます。でも、それらをつなぎ合わせて実際の攻撃にするには、まだまだ人間の知識や勘所が必要です」
AIが高度な技術的作業までこなすようになった今、世界一のハッカーチームは、AIに何を任せ、人間は何をしていたのか。
辻さんに、Pwn2Ownでの挑戦とその舞台裏を聞いた。
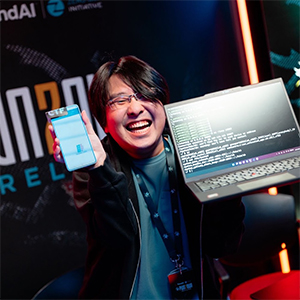
株式会社Ikotas Labs
代表取締役
辻 知希さん(@satoki00)
名古屋大学大学院在学中から、セキュリティーエンジニアとして脆弱性診断やペネトレーションテストに従事。株式会社ラック、株式会社リチェルカセキュリティなどでの勤務を経て、2025年にIkotas Labsを設立。CTFチーム「BunkyoWesterns」の創立メンバーとして、世界最高峰の「DEF CON CTF」決勝大会や「CODEGATE」など、国内外のハッキングコンテストで実績を重ねる。GoogleやFirefoxなどの脆弱性発見・報告にも取り組む。26年10月には「Pwn2Own Ireland 2026」でチームを率い、日本企業初の総合優勝を果たした
Pwn2Ownは出場するだけで「レジェンド」
ーー「Pwn2Own Ireland 2026」での総合優勝、おめでとうございます。改めて、どのような大会なのか教えてもらえますか。
Pwn2Ownは、世の中で使われている製品の脆弱性を発見し、実際にハッキングすることで技術力を競う大会です。
セキュリティーの競技としては「Capture The Flag(CTF)」が有名ですが、一般的なCTFでは主催者が用意した問題を解いて競います。一方、Pwn2Ownでは、実在する製品に侵入できるほどの、攻撃力の高い未知の脆弱性を見つけなければなりません。
いわゆる「ゼロデイ脆弱性」と呼ばれるもので、まだ誰にも発見されていないような脆弱性を見つけ、主催者に認めてもらってはじめて大会に出られるんです。
なので、そもそも出場すること自体がめちゃくちゃ難しい。世界的にも有名な大会で、出場者には「レジェンド」と呼ばれるようなハッカーが多いですね。
イメージで言うと、オリンピックに近い感覚かもしれません。日本人で出場したことがある人も、僕の認識ではまだ5〜6人程度だと思います。
ーーCTFと比べると、かなり攻撃的な大会なんですね。
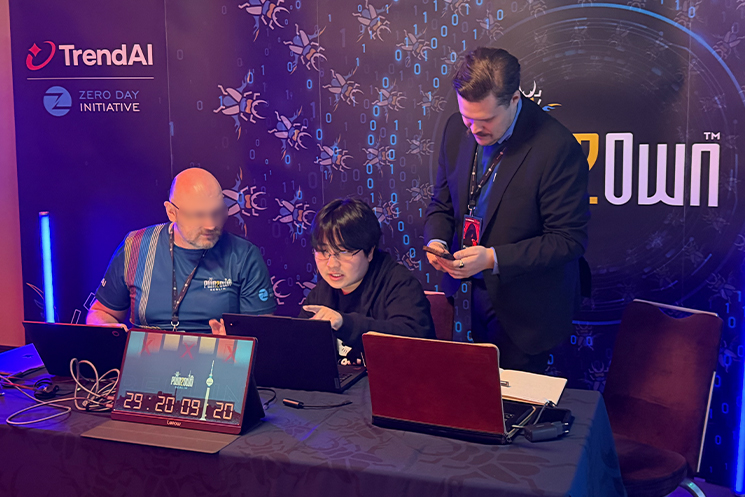
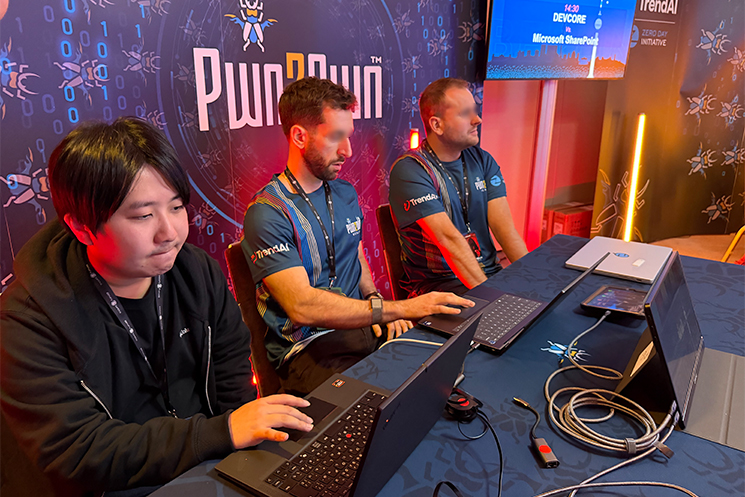
そうですね。大会当日は、観客や審査員が見ている前で、運営が用意した製品を実際にハッキングするんです。
ただし、挑戦できるのは最大3回で、1回当たりの制限時間は10分。つまり、合計30分以内に攻撃を成功させなければなりません。
例えば、スマートフォンなら、遠隔から操作して画面に何かを表示させたり、端末内のデータを取り出したりして、実際に侵入できたことを証明します。それが審査員に認められれば成功です。
ーーなるほど。今回の大会に向けては、いつ頃から準備を?
だいたい3〜4カ月前からですね。大会のルールが発表されて、すぐにエントリーに向けて動き始めました。
まずはチーム内で、どの製品をハッキングするかを決めます。大会ごとに攻撃対象となる製品やカテゴリーが発表されて、今回は最大五つまでエントリーできたので、その中から選ぶ形ですね。
ーー攻撃対象は、どんな基準で選ぶのですか?
一つは、他のチームがあまり狙わなさそうなものです。難しいターゲットほど挑戦する人も少なくなるので、攻撃手法が他のチームと重複する可能性も低くなります。
後は、自分たちの興味や世の中の動向も意識しました。今回で言うと、AIコーディングエージェントの「OpenAI Codex」は、今まさに注目されている分野なので挑戦したかったですし、プリンターのようなIoT機器もセキュリティー上の問題が注目されています。
スマートフォンについても、遠隔操作を悪用した犯罪などが社会問題になっていますよね。
そうした背景も踏まえて、今回は「OpenAI Codex」「Google Pixel 10」「Samsung Galaxy S26」「Brother(複合機プリンター)」「Oracle Autonomous AI Database」の5製品を選びました。
ーーAIエージェント、プリンター、スマートフォン、データベース。かなり幅広いですね。
今回はIkotas Labsに所属する5人でチームを組みました。
IoT機器に強いメンバー、ハードウエアに詳しいメンバー、スマートフォンが得意なメンバー、攻撃コードの開発が得意なメンバー、AIに詳しいメンバーなど、それぞれ専門性が違います。
そうしたメンバーが協力しながら、複数の製品の脆弱性調査を進めていきました。
ーー具体的には、どのような調査をするのでしょう。
まずは対象の製品を購入します。今回はGoogle PixelとSamsung Galaxyを複数台、それにBrotherの複合機も買いました。
例えばプリンターなら、内部でどんなソフトウエアが動いているのかを調べるために、機器を分解して基板からチップを取り外し、データを読み出します。スマートフォンの場合も、アプリや内部の仕組みを解析していきます。
読み出したデータが暗号化されていれば、その保護を突破して中身を調べる。そうして脆弱性を探し、最終的には実際に攻撃するためのコードを作るんです。
こうした脆弱性の発見にはAIも活用しています。製品や脆弱性の種類に応じて、AIを使って脆弱性を見つける独自の手法をいくつか確立していて、今回の大会でも活用しました。
Pwn2Ownの総合優勝者「Master of Pwn」に贈られる記念トロフィー
AIが見つけた脆弱性を、人間がつなぎ合わせる
ーー脆弱性の発見にはAIを活用しているとのことですが、今回の大会では、具体的にどのような場面でAIが活躍したのでしょうか?
今回攻略したOracle Autonomous AI Databaseでは、七つの脆弱性を組み合わせてサーバーへの侵入に成功しました。
以前は、そもそもこれだけ多くの脆弱性を見つけることが難しかったんです。せいぜい二つくらいを組み合わせて攻撃するような形でした。
でも、今はAIがさまざまなパターンの脆弱性を大量に見つけてくれる。今回のように、いくつもの脆弱性を組み合わせた複雑な攻撃ができるようになったのは、AIの進化が大きいと思います。
ーーそもそも、脆弱性を「組み合わせる」とはどういうことなのでしょう。
まず、Oracleへの攻撃では、単にデータベースの中身を操作するのではなく、データベースが動いているサーバー自体に侵入することが最終的な目的でした。
企業で使われるデータベースの管理画面って、普通はユーザー名とパスワードを入力してログインしますよね。当然、外部の人間はログインできませんから、最初にその認証を突破する必要があります。
ただ、仮にログインできたとしても、そこでできるのは基本的にデータの追加や削除、変更といった操作です。それだけでは、データベースが動いているサーバー自体を乗っ取ることはできません。
だから、まずは認証を突破して管理者としてログインし、そこからさらに攻撃を進めて、最終的にサーバーの内部まで侵入する必要があるんです。
今回、最初の四つの脆弱性を組み合わせて実現したのが、管理者としてのログインでした。
ーーログインするだけでも、四つの脆弱性を突くのですね。具体的には、どのような仕組みだったのですか?
例えば、あるユーザーでログインを試みて失敗したとします。本来ならそこで処理が終わるはずなのに、ログインに使われたファイルがシステム内に残ってしまうような不具合があったんです。
そして、その残ったファイルを利用すると、今度は管理者のパスワードをリセットできてしまう。そうすると、パスワードを変更した管理者アカウントでログインできるようになります。
これらは、一つ一つが別の脆弱性です。ログインに失敗したのに、本来残るべきではないファイルが残ってしまうことも問題ですし、それを利用して管理者のパスワードを変更できてしまうことも問題です。
そうした個々の不具合をチェーンすることで、本来ならログインできないはずのシステムに、管理者としてログインできるようにしたんです。
ーーただ、それでもまだサーバー自体には侵入できていない?
ええ。管理者としてログインできても、データベースを操作できるだけでは最終目標に到達しません。そこで、さらに残りの三つの脆弱性を組み合わせました。
今度はデータベースの内部で不正な操作を行い、データの整合性を崩すことで、最終的にデータベースが動いているサーバーの内部まで侵入するという流れです。
最初の四つで管理者としてのログインを突破して、残りの三つでサーバーへの侵入を成立させました。
ーーこうした複雑な攻撃の組み立ても、今ではAIが考えてくれるのでしょうか。
そこが難しいところで、まだ人間の知識や経験が必要になる部分ですね。
AIは個々の脆弱性を見つけるのは得意ですが、それらを組み合わせようとしても、上手くつながらないことがあるんです。
例えば、「ログインできる脆弱性」と「サーバーに侵入できる脆弱性」の二つが見つかったとします。一見すると、その二つを組み合わせればサーバーに侵入できそうですよね。
でも、実際には、最初の脆弱性を利用してログインできたユーザーには、次の攻撃を実行するための権限がなかったりする。あるいは、途中で操作するユーザーが変わってしまうなど、前後の条件が整合しないこともあります。
ーーAIが見つけた脆弱性を、そのまま順番につなげればいいわけではないと。
だからこそ、人間のハッカーが過去の経験や知識をもとに、いろいろな可能性を考えて試していくんです。
つながりそうな脆弱性同士を組み合わせるのはもちろんですが、一見すると絶対につながらなさそうなものを、何とかつなげられないかと考えることもあります。
その際に重要なのが、脆弱性の本来の作用だけでなく、副作用にも目を向けることです。
例えば、先ほどのOracleの例では、ログインに失敗した際にファイルが残ってしまうという挙動が、次の攻撃の足掛かりになりました。
ある脆弱性を利用した結果、システム内に何が残るのか、どんな状態に変化するのか。そこに着目すると、本来は関係なさそうな別の脆弱性と結び付けられることもあるわけです。
そうやって一つの脆弱性を多角的に捉え、攻撃を成立させる道筋を探っていく。こうした発想には、人間の経験や勘所が生きてくると思います。
ーー辻さん自身も、大会ではそうした役割を担っていたわけですね。
はい。攻撃の前半部分と後半部分で担当を分けて、それぞれのメンバーが調査や攻撃の準備を進めました。僕は主に、前半と後半をつなぎ合わせる役割や、最終的な調整を担当した形です。
今はAIが進化して、脆弱性を「発見する」という部分では、ハッカー同士の差は付きにくくなっていると思います。同じAIモデルを使えば、ある程度は同じような脆弱性を見つけられるようになっていますから。
でも、その脆弱性が本当に有効なのかを判断したり、複数の脆弱性をつなぎ合わせて攻撃を成立させたりするところでは、まだ大きな差があります。
実際、今回の大会でも、AIを使って脆弱性を発見したものの、本番では攻撃を成功させられなかったチームがいました。自分たちの検証環境では成功したと思っていても、実際の環境では動かなかったり、そもそも使えない脆弱性を使えると判断してしまったりするわけです。
脆弱性を見つける能力だけでなく、それを本当に攻撃として成立させられるかどうか。そこが今のハッカーの実力を分ける部分なのかなと思いますね。
ハッキングに成功しても「満点」とは限らない
ーーお話を伺っていると、事前にどれだけ確実な攻撃を準備できるかが勝敗を左右しそうです。今回の大会は、当初の想定通りに進んだのでしょうか?
基本的には想定通りでしたが、Brotherへの攻撃には失敗してしまいました。というのも、事前に日本で準備していた攻撃が通用しなかったんです。
原因は、製品のバージョンの違いでした。日本では最新版だったものが、現地ではさらにアップデートされていて、攻撃に利用する予定だった機能自体がなくなっていて……。
ーー予期せぬトラブルですね。
結局、3回挑戦したんですけど、成功しませんでした。2回目の攻撃の時点では原因が分かっていて、もうどうやっても無理だなと。機能自体がなくなってしまっているので、攻撃のしようがないんですよね。
後は、Galaxyのハッキングでも予想外のトラブルがありました。
日本では問題なく動いていた攻撃が、本番では突然、画面が真っ白になって点滅し始めたんです。今まで見たことのないような挙動だったので、かなり焦りましたね。
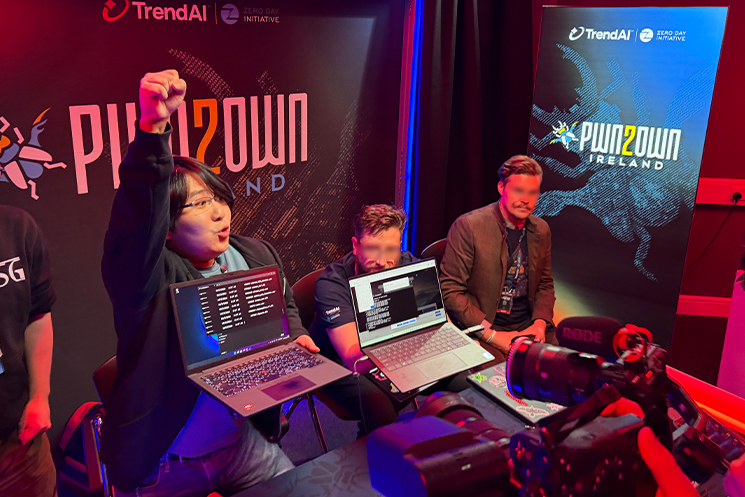
ただ、こちらは2回目の挑戦で無事に成功しました。
ーー本番でそんなことが起きたら焦りますね。そこから、どうやって立て直しを?
まずは何が原因で失敗したのかを調べて、次の攻撃をどうすれば成功させられるのかを考えます。必要があれば、その場で攻撃コードを修正することもありますね。
ただ、それを10分という制限時間の中でやらなければいけないので、本当に時間がないんですよ。
攻撃が失敗した場合には、いったん攻撃対象との接続を切って、コードを調整し、次の挑戦に備えることもできます。
とはいえ、一から攻撃コードを作り直すようなことはできません。設定のミスや、製品のバージョンによる数値の違いなど、限られた部分を修正するのが精いっぱいです。
だからこそ、日本で事前に検証する段階で、攻撃が確実に成功する状態に仕上げておく必要があるんです。
ーー脆弱性を攻撃する際にも、やはりAIを活用するのでしょうか。
いえ、基本的には使いません。
というのも、今回の大会では攻撃できる回数が3回までと決まっていますよね。AIに攻撃を任せると、何度も繰り返し試してしまうことがあります。それではルール違反になって、失格になってしまうんです。
もちろん、事前のテストではAIをかなり活用しています。攻撃が正常に動くかどうかを検証したり、コードをより速く動くように調整したりするのにも使います。
本番でも、ルールに抵触しない形でコードを修正することは考えられますが、実際に攻撃を仕掛ける場面では、基本的に人間が操作します。
10分という限られた時間の中で、手を動かしながら失敗の原因を解析して、次に打つ攻撃を考える。まさに時間との勝負ですね。
ーーなるほど。攻撃が成功した後は、その場で結果が確定するのですか?
それが、そうではなくて。ステージ上でデモンストレーションをして、ハッキングに成功したと認められたら、一度別の部屋に移動します。
そこは関係者以外は入れない場所で、まず大会の運営側に、どのような脆弱性を利用して攻撃を成立させたのかを説明するんです。
その脆弱性が本当に新しいものなのか、既に他のチームが報告しているものと重複していないかなどの確認が終わったら、今度は製品を開発しているベンダーの担当者を呼びます。
今回であれば、GoogleやOpenAI、Oracle、Samsungなどの担当者が現地で待機していて、攻撃に成功すると、その企業のセキュリティー担当者に直接脆弱性を説明するんです。
「こういう脆弱性を発見しましたが、あなたたちはすでに把握していますか?」という具合ですね。
ーーその場で直接説明するんですね。
ただ、そこでベンダー側がすでに把握している脆弱性だったり、他のチームが先に報告した脆弱性だったりすると、「コリジョン」という判定になることがあります。
例えば、複数の脆弱性を組み合わせて攻撃を成功させたとしても、そのうちの一つが既に知られているものだったら、その部分は新しい発見として評価されないんです。そうなると、獲得できる賞金やポイントが減ってしまうことがあります。
そのため、大会当日までに脆弱性が修正されるリスクだけでなく、他チームとの重複も考えながら戦う必要があるんですよね。
大会直前の修正を乗り越え、Codex攻略に唯一成功
ーーとはいえ、もはやAIがある以上、自分たちだけが特定の脆弱性を見つけるというのは現実的ではないように思えますが。
そうですね。だから僕たちは、一つの製品に対して、複数の攻撃経路を用意するようにしています。今回のOpenAI Codexへの挑戦では、そうした準備が大きく活きました。
実は僕たち、5月に開催されたPwn2Own BerlinでもCodexのハッキングに成功しているんです。
その時に利用したのは、攻撃者が細工したフォルダをCodexで開くと、内部の設定ファイルなどを誤って読み込んでしまい、攻撃が成立するという脆弱性でした。フォルダの中に特殊な設定ファイルを用意しておくと、Codexがそれを開いた際に読み込んでしまい、攻撃者が意図した処理が実行されてしまうというものです。
当然、その脆弱性は大会後にOpenAIによって修正されました。ただ、その修正が十分ではなかったんです。
僕たちがさらに調査を進めると、修正をすり抜けて、再び攻撃を成立させる方法が見つかりました。そこで、今回のアイルランド大会でも、その方法を使ってCodexの攻略に挑もうと考えていました。
ところが、大会の約2週間前になって、Codexに新たなアップデートが入ったんです。
ーー今度は、どのような対策が施されたのでしょう。
それまでは、細工されたフォルダを開くと、そのまま設定ファイルが読み込まれて攻撃につながる可能性がありました。
ところが、アップデートによって、フォルダを開く際に警告画面が表示されるようになったんです。「このフォルダを開くと危険かもしれません」といった警告を表示して、ユーザーに確認を求める仕組みですね。
これが、今回の大会では大きな問題になります。
というのも、大会のルール上、警告画面が表示された際に、ユーザーがEnterキーを押すような追加操作は認められていないんです。つまり、警告画面が表示された時点で処理が止まってしまうため、それまで用意していた攻撃手法ではハッキングを成功させられない。
しかも、この修正が入ったのは大会の約2週間前。既に多くのチームがエントリーを済ませた後でした。恐らく、他のチームもそれまでの仕組みを前提に攻撃を準備していたと思うので、かなり困ったはずです。
ーー実際、今回Codexの攻略に成功したのはIkotas Labsだけだったそうですね。
事前に用意していた攻撃経路の中に、その警告画面による確認が入らないものがあったんです。その経路を使って攻略することができました。
正直なところ、僕たちだけが成功したことに関しては、運の要素も大きかったと思います。
ただ、僕たちはもともと脆弱性をいくつも見つけていて、それらを組み合わせた攻撃経路も複数用意しているんです。
今回、大会で実証した攻撃手法は一つですが、それ以外にも攻撃を成立させられる組み合わせをいくつも持っていました。そうした選択肢の中から、大会当日も使えるものを選べたことが大きかったですね。
多くの日本企業は、一つの脆弱性で侵入できてしまう
ーー最近は日本国内でもサイバー攻撃のニュースが相次いでいます。実際の企業への攻撃でも、Pwn2Ownで用いた様な複雑な手法が使われているのでしょうか。
いえ、必ずしもそうではありません。むしろ、日本企業のセキュリティーの現状を見ると、一つの脆弱性だけで侵入できてしまうケースが多いです。
最近報道されている国内企業へのサイバー攻撃については、具体的な手法が明らかになっていないものも多いですが、僕が見ている限り、複数の脆弱性を組み合わせるような高度な攻撃はあまり見られません。
攻撃者がものすごく高度な技術を使っているというよりも、企業側のセキュリティー対策が十分ではないことの方が、問題としては大きいと思っています。
ーー日本企業は、どのような対策を講じるべきだと思いますか?
まず、セキュリティーに対する考え方を変える必要があると思います。これまでは、脆弱性が見つかったらパッチを適用する、攻撃を受けたら検知するといった「守る」ための対策が中心でした。
もちろん、それも重要です。ただ、どれだけ対策しても、システムから脆弱性を完全になくすことは現実的には難しい。これからは攻撃者に狙われる前に、自分たちのシステムを実際に攻撃してみることが重要になります。
攻撃者の立場に立って、どこから侵入できるのか、見つかった脆弱性を利用するとどこまで攻撃できるのかを検証する。そうして、深刻な問題につながる弱点を事前に把握しておくことが重要です。
ーーまさに今回のPwn2Ownで行われているような、攻撃者の視点からの検証ですね
そうですね。ただ、日本ではまだ、こうした「オフェンシブセキュリティー」の考え方が十分に浸透していないと感じています。だからこそ、僕たちが世界大会で結果を残すことで、その重要性をもっと多くの人に知ってもらいたいです。
もちろん、今回の優勝で満足するつもりはありません。これからもチームとして世界の舞台に挑戦し、Pwn2Ownでも二冠、三冠と実績を重ねていきたいですね。
取材・文/今中康達(編集部)