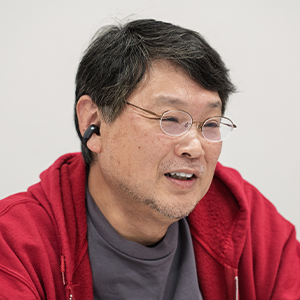
Rubyアソシエーション理事長
Ruby開発者
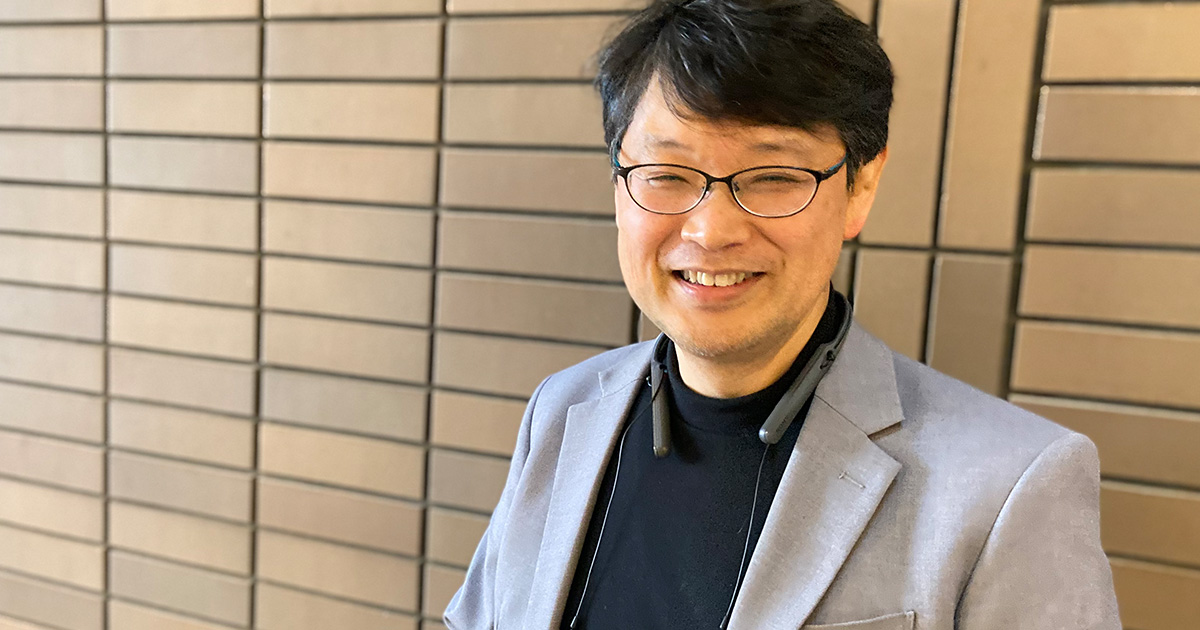
まつもと ゆきひろさん(@yukihiro_matz)
プログラミング言語Rubyの生みの親であり、一般財団法人Rubyアソシエーション理事長。株式会社ZOZOやLinkers株式会社など、複数社で技術顧問などを務めている。オープンソース、エンジニアのコミュニティ形成を通じて、国内外のエンジニアの能力向上やモチベーションアップなどに貢献している。島根県松江市名誉市民
NEW! ITニュース
2026年10月、プログラミング言語「PHP」で深刻な脆弱性が発覚し、世界中の利用者に緊急のアップデートが呼びかけられた。
11月にはJavaのオープンソース実装「OpenJDK」でも重大な脆弱性が明らかになるなど、ソフトウエア開発の基盤を支える技術の安全性が、相次いで問題となっている。
世界中の企業が当たり前のようにOSSを利用する一方、その開発や維持管理は、限られた開発者たちの努力によって支えられているのが実情だ。
プログラミング言語「Ruby」の生みの親であるまつもとゆきひろさんは、OSS文化の未来について「あと10年もたないかもしれない」と強い焦燥感を口にする。
もしこの文化が消滅したとき、エンジニアは何を失ってしまうのだろうか。まつもとさんに、OSSの未来について話を聞いた。
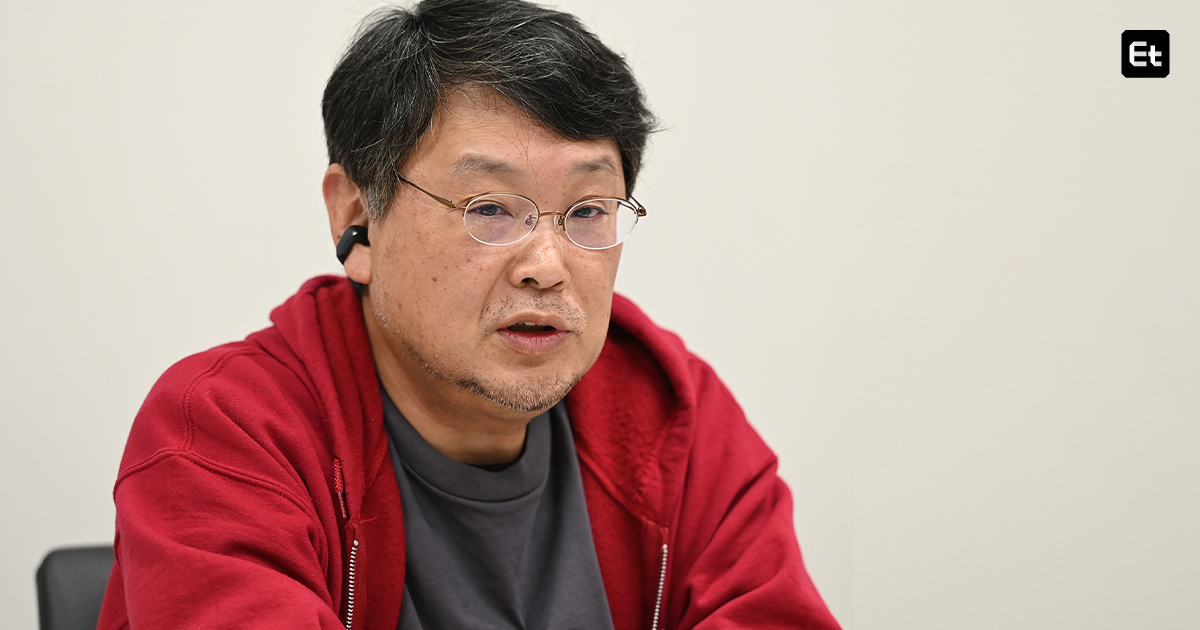
Rubyアソシエーション理事長
Ruby開発者
まつもと ゆきひろさん(@yukihiro_matz)
プログラミング言語Rubyの生みの親であり、一般財団法人Rubyアソシエーション理事長。株式会社ZOZOやLinkers株式会社など、複数社で技術顧問などを務めている。オープンソース、エンジニアのコミュニティ形成を通じて、国内外のエンジニアの能力向上やモチベーションアップなどに貢献している。島根県松江市名誉市民
ーー2026年10月、PHPで深刻な脆弱性が発覚して大きなニュースになりました。まつもとさんは、今回の問題をどのように見ていましたか?
率直に言うと、明日は我が身かもしれないと思っています。
今回のPHPの問題は、開発者たちが以前からバグの存在を把握していたものの、それがリモートコード実行(RCE)につながるほど深刻なものだとは認識していなかったと聞いています。
実は、Rubyでも同じようなことは起こり得るんですよ。いつか直そうと思っているバグでも、重大なセキュリティー問題にはつながらないと判断して、修正の優先順位を下げているケースはあり得ますから。
PHPだから駄目だとか、Rubyだから安全だという話では全くありません。今回はたまたまPHPだっただけで、決して対岸の火事ではないんです。
ーーそもそも、OSSのセキュリティー対応はどのような体制で行われているのでしょうか。
Rubyの場合は専門のセキュリティーチームがあって、問題が見つかれば、そのメンバーたちが話し合いながら対応しています。
ただ、OSSのセキュリティー対応って本当に大変なんですよ。
基本的に、OSSは無給のボランティアが集まって開発しています。何か困ったことがあれば、その情報を広く公開して、世界中の人たちから知恵を借りる。そういう開発の進め方が得意なわけです。
ところが、セキュリティーの問題に限ってはそうはいきません。「この脆弱性を直したい」なんて公表するわけにはいかないので、限られたメンバーだけで問題に対処しなければならない。
しかも、ただでさえ大変なのに、何か問題が起これば社会的責任を問う声も出てくる。でも、OSSの開発者に社会的責任を当然のように求めるのは違うんじゃないかと思うんですよね。

ーーそれは、なぜですか?
そもそも、OSSは無保証で提供しているものです。保証が欲しいのであれば、それなりのところに、それなりのコストをかけるべきだと思います。
OSSを無料で使って、そのメリットを享受しておきながら、何か問題が起きてデメリットが生じた途端に騒ぎ立てる。それは、あまり正しい態度ではないんじゃないでしょうか。
もちろん、OSSの団体をスポンサーとして支援している企業もありますし、その資金を使ってフルタイムのセキュリティーエンジニアを雇う取り組みも行われています。
それでも、予算や人材の制約があって、全ての問題に十分な対応ができるわけではありません。これはRubyに限った話ではなく、PHPでも、ほかの言語でも同じだと思います。
ーー実際、Rubyの運営でも人材や予算の不足を感じることはありますか?
そうですね。Ruby本体には、フルタイムで働く専任のセキュリティーエンジニアがいないんですよ。
普段は企業で働いている人たちが、ボランティアとしてセキュリティー対応を担っています。中には、業務時間の一部をRubyの開発に充てることを認めてくださっている企業もありますが、それでも十分とは言えません。
また、Rubyのライブラリを管理するRubyGemsにもセキュリティーエンジニアはいるのですが、予算の関係で一人しかいません。
今年5月、OpenAIのAIモデルが実験中に、結果としてRubyGemsに攻撃を仕掛ける形になった出来事がありました。その対応も一人で引き受けてくれたわけですが、相当なストレスだったと思います。
問題が起きたときに非難の声を上げるのは自由です。でも、その非難を受け止めるのは人間なんですよ。人間は心が折れることもある。
もし一人しかいない担当者が辞めてしまったら、どうなるでしょうか。批判するだけでは、事態は何も良くなりません。
ーーですが、AIの進化によって、OSSの開発やセキュリティー対応も効率化されているのでは?
もちろん、AIを使えば問題を発見したり、修正したりするコストは下がります。開発スピードも上がっていますから、それ自体はプラスです。
ただ、攻撃する側もAIを使っているんですよね。
攻撃者は100回試して1回成功すれば、大きな利益を得られるかもしれない。でも、守る側は100回、200回と対応しても、それで利益が得られるわけではありません。
しかも、守る側は限られた人数なのに対して、攻撃者は大勢いる。圧倒的に非対称な状況なんです。
AIによって開発効率が上がる一方で、対応しなければならない問題も増えています。どちらの増え方が大きいかといえば、現状では後者の方が大きい。だから、なかなか追いつかないんですよね。

ーーこれまでのようにボランティアを中心とした開発体制を維持するのは難しくなってきそうです。
ええ。ただ、問題はそれだけではないんです。
AIによってソフトウエアを作ることが簡単になった結果、そのソフトウエアにどんなOSSが使われているのか、開発者自身にも見えなくなっていくという問題があります。
例えば、AIに「こんなツールを作って」と頼めば、AIがRubyやRuby on Rails、さまざまなOSSを組み合わせて完成させてくれます。
でも、それを作った人は、裏側でどんなOSSが使われているのかを知らない。そういう未来は、もうすでに来つつありますよね。
ーーOSSが使われていること自体が見えなくなると、どのような問題が起きるのですか?
自分が使っているという認識すらないものに、誰がお金を出して支援するのでしょうか。あるいは、誰がその開発に参加するでしょうか。
誰もスポンサーにならず、誰も開発に参加しなくなる。「そして誰もいなくなった」という未来も十分に考えられます。
そもそも、企業にとって重要なソフトウエアが無料で手に入り、その維持管理まで誰かが担ってくれる。これは歴史的な偶然によって成り立っているようなもので、決して当たり前の仕組みではないんですよ。
その仕組みを支える人がいなくなれば、いずれは有料のソフトウエアを使うのが当たり前になって、「昔は無料でソフトウエアが手に入る時代があったね」と振り返っているかもしれません。
もちろん、OSSはこれまでもさまざまな危機を乗り越えてきました。今回も乗り越えられる可能性はあると思っています。
ただ、何も変わらなければ、今のようなOSS文化は、あと10年もたないかもしれない。 それくらいの危機感を持っています。
ーーとはいえ、OSSはすでに社会のあらゆるところで使われています。今の文化が「あと10年もたない」というのは、少し想像しにくいのですが。
Linuxのように、既に多くの利用者がいるメジャーなOSSは今後も維持されていくと思います。でも、それ以外のまだ知名度の低い小さなOSSは、どんどん生まれにくくなるでしょうね。
もともと、そうした小さなOSSの中から、世界中で広く使われるソフトウエアが育ってきました。ただその土壌が失われてしまえば、OSSの多様性も、少しずつ失われていくんじゃないかと思います。

ーー仮にOSSが減っても、代わりに商用ソフトウエアを利用すれば済むのではありませんか?
もちろん、商用ソフトウエアで代替できる部分もあるでしょう。
ですが、商用の場合、開発元の都合で使えなくなってしまうリスクがあります。提供する企業が開発をやめたり事業から撤退したりすれば、そこで終わりですから。
OSSの場合は、最初の開発者が興味を失ったり、引退したりしても、別の誰かが開発を引き継げる。実際に、最初の作者がいなくなってから何十年も使われ続けているOSSはたくさんあります。
それから、利用者自身がソフトウエアをコントロールできることも大きいですね。商用ソフトウエアで何か不具合が起きても、提供元から「その問題には対応しません」と言われてしまえば、それ以上どうしようもない。
OSSならソースコードが公開されているので、自分たちで問題を調べて修正できるし、その修正を開発元に提案することだってできる。こうした自由度や継続性は、OSSならではの強みです。
ーー誰でもソースコードを読めるというのは、やはり重要なんですね。
例えば、OSの仕組みを本格的に学びたいと思ったとします。
もし世の中のOSがすべて商用ソフトウエアだったら、その内部を詳しく知るには、開発元の企業に就職して、担当する部署に配属されるしかないかもしれません。
でも今は、LinuxやFreeBSDのようなOSSがある。実際に社会で使われているOSがどう動いているのか、誰でもソースコードを読んで学べるわけです。
OSS文化が失われれば、そうした学習機会も失われてしまう。そういう意味でも、この文化を絶やしてはいけないと思っています。
ーーこれだけOSSが社会に価値をもたらしていることを考えると、利用する企業にもっと積極的な支援を求めてもいいように思います。
支援していただけるのはありがたいですし、お金があれば解決できる問題もたくさんあります。でも、僕たちとしては「使っているんだから金を払え」とは言いたくないんですよ。
そもそも、無料で使ってもらって構わないと思って公開しているわけですから。そこに対して、首根っこをつかまえて「金を払え」と言い始めたら、何のためのオープンソースなのか分からなくなってしまいます。
一方で、かつてOSSを支えていた好奇心やボランティア精神だけでは、開発を続けることが難しくなってきているのも事実です。
今は、業務の一環としてOSSの開発に携わる人も増えています。そうした人たちの活動も重要ですが、OSSそのものへの関心が薄れてしまえば、企業が開発を支援する理由も失われてしまうかもしれません。だから、なかなか難しいんですよね。
ーー支援は必要だけど、それを義務として求めることもできないと。
正直に言うと、どうすればOSS文化を守っていけるのか、僕にも明確な答えはないんです。
これまで半生をその世界で過ごしてきた身としては、何とか維持していきたい。でも、具体的にどうすればいいのかと聞かれると、簡単には答えられません。
15年、20年ほど前は、オープンソースという言葉自体が注目されていました。でも、今はあまりにも当たり前の存在になってしまって、そのことを意識する機会も減っているように思います。
自分が使っているソフトウエアの向こう側には、それを作り、守り続けている人間がいる。 そのことに、時々思いをはせてもらえたら嬉しいですね。

ーー作り手の存在を意識することで、OSSとの関わり方も変わってくるかもしれませんね。
実際にOSSを作ってみる経験は、エンジニアとして働く上で必ず役に立つと思います。
別に大きなものを作る必要はありません。小さなツールでも構わないし、実装の部分はAIに任せてもいい。身近な問題を見つけて、それを解決するソフトウエアを考え、実際に作って公開してみる。
誰かが使ってくれるかもしれないし、「こんなもの使い物にならない」と文句を言われるかもしれない。でも、そうしたフィードバックを受けて設計を見直したり、作り直したりする経験を通じて、問題を解決するソフトウエアを設計するとはどういうことかを学べます。
仮に誰にも使われず、短い寿命で終わってしまったとしても、その経験は自分の中に残ります。運良く多くの人に使われるようになれば、それが自分の実績になったり、仕事につながったりするかもしれません。
OSSは、誰かが作ったものから学ぶだけではなく、自分で作ることを通じて成長できる場でもあるんです。だからこそ今の若手エンジニアには、ぜひ自分でOSSを作ってみてほしいですね。
撮影/Kiiimon 岸本茂樹 取材・文/今中康達(編集部)


タグ